重點整理(最後更新:2026 年 11 月 3 日下午 2:45,事件仍在處理中)
| 時間 | 發生什麼事 |
|---|---|
| 10/28~10/29 | 駭客從 Tornado Cash 領出資金,部署掃幣合約並演練 |
| 10/30 04:04~04:22 | XRP、Solana、比特幣、波場等熱錢包相繼被轉出 |
| 04:24 | 以太坊熱錢包 Binance 14 一筆被搬走 16.7 萬枚 ETH、16.15 億 USDT |
| 05:01 | Tether、Circle 開始凍結駭客地址 |
| 07:06 | Binance Alpha 交易暫停 |
| 08:13 | 幣安宣布承擔全部損失,入金與提幣暫停 |
| 08:14 | ZachXBT 宣布 Arbitrum 安全委員會凍結約 3,050 萬美元 |
| 09:01 | ZachXBT 更新凍結總額逾 28.3 億美元 |
| 10:25 | 幣安公布初步調查:影響約 63 億、已凍結約 30 億 |
| 12:36 | 幣安服務更新:入金正常,提幣預計 48 小時內恢復 |
| 12:51 | ZachXBT 發現贓款和 Bitget 被盜案混在同一地址 |
| 16:47 | 幣安調查更新:筆電之外還有更多入侵點 |
| 18:55 | 幣安開始回補被盜資產,預留逾 63.4 億美元 |
| 21:57 | Aave 市場全部解凍 |
| 22:32 | Richard Teng 影片說明:希望週日前恢復提幣 |
| 10/31 03:33 | 幣安第二份進展公告:已補回約 80%,提幣約 34 小時內分階段恢復 |
| 10/31 22:26 | 幣安公告回補達 90%,BTC、ETH、USDT 等 10 種代幣 100% 足額儲備 |
| 11/1 06:36 | FBI 正式歸因北韓 TraderTraitor |
| 11/1 14:00 | 幣安分階段恢復提幣,BTC 網路最先開放 |
| 11/1 20:36 | 首批 15 條網路提幣全部恢復 |
| 11/2 00:12 | 幣安公布:恢復後約 9.5 小時淨流出 36.4 億美元,占總資產 2.1% |
| 11/2 16:00 | 美元等法幣提現恢復 |
| 11/2 21:46 | 幣安公告儲備金證明的零知識證明完成,10 種代幣可自行驗證 |
| 11/3 11:00 | 幣安:每小時入金已超過提幣 |
| 11/3 12:00 | 第二階段開放上百種資產提現,含 bStocks |
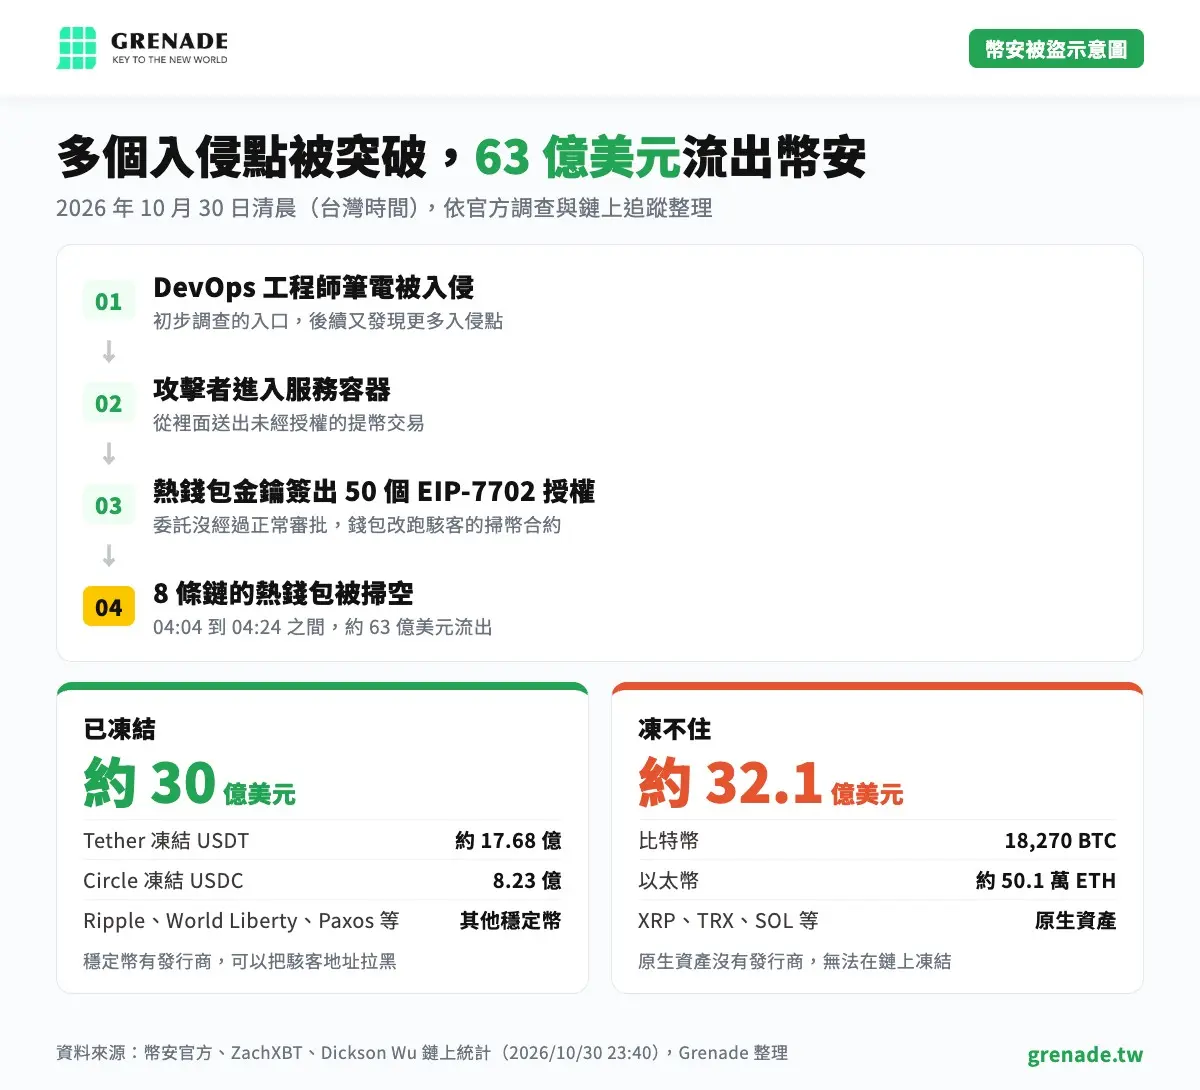
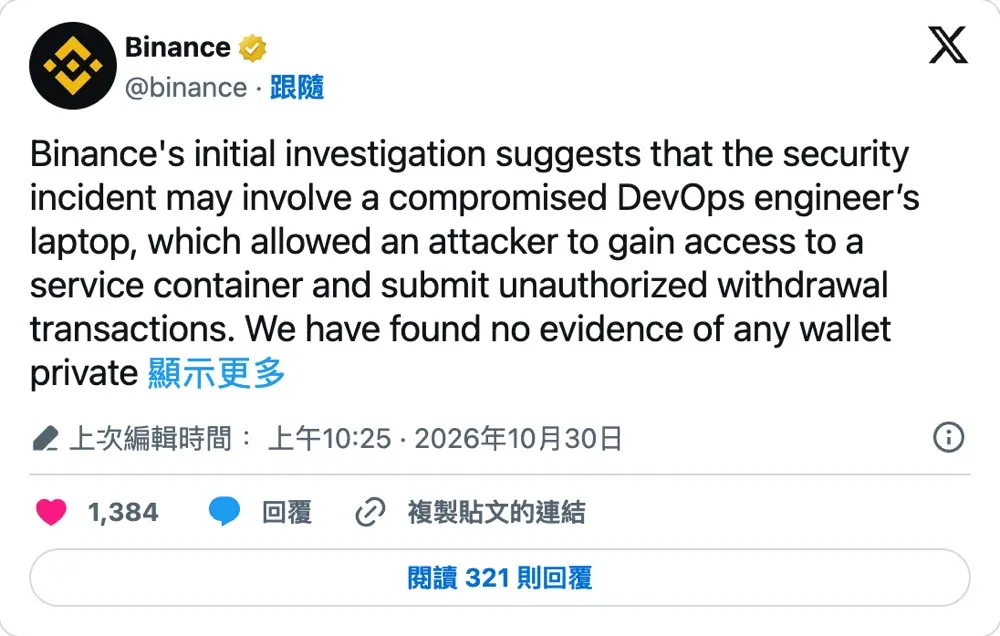
幣安官方公告說,攻擊者透過一台被入侵的維運工程師筆電進入服務容器,再送出未授權的提幣交易。下午 4:47 幣安更新,後續調查又發現更多入侵點,是一起複雜攻擊。共同執行長 Richard Teng 晚上補充,攻擊不是一個人做的,攻擊者還用自毀機制邊做邊銷毀工具和痕跡,增加追查難度。10/31 凌晨的第二份公告重申仍未發現私鑰外洩,預計約 48 小時內公布進一步的技術調查結果,之後再出完整事件檢討報告。
以太坊上用的是 EIP-7702,這個功能讓錢包能把執行權委託給一段合約。鏈上分析師 Dickson Wu 追蹤發現,駭客一次送出 50 個由熱錢包金鑰簽出的授權,猜中其中一個交易序號,錢包就改跑駭客的掃幣合約。官方說私鑰沒外洩,Teng 也證實這個委託沒經過幣安正常的審批控管,較可能是幣安自己的簽名系統被拿來替駭客簽名,細節要等根因報告。
OKX 創辦人徐明星發文也說,目前沒看到幣安私鑰外洩的確切證據,問題可能出在權限控管和錢包管理系統。他建議大額提幣到陌生地址、授權合約這類交易,要在簽名層強制加上額外驗證和延遲,就算系統被攻破也繞不過去。
ZachXBT 是知名的獨立鏈上調查員,長期追蹤駭案和北韓洗錢,這次也是凍結進度最主要的統計來源。他今天的重點更新(台灣時間):
| 凍結資產 | 數量 | 凍結方 |
|---|---|---|
| USDT | 約 17.68 億枚 | Tether |
| USDC | 8.23 億枚 | Circle |
| RLUSD | 約 4,054 萬枚 | Ripple |
| USD1 | 約 2,782 萬枚 | World Liberty |
| wBETH | 29,934 枚 | 幣安 |
| XAUt、PAXG(黃金代幣) | 12,574 枚、1,907 枚 | Tether、Paxos |
| ARB | 約 7,456 萬枚(無法移動) | Arbitrum 安全委員會 |
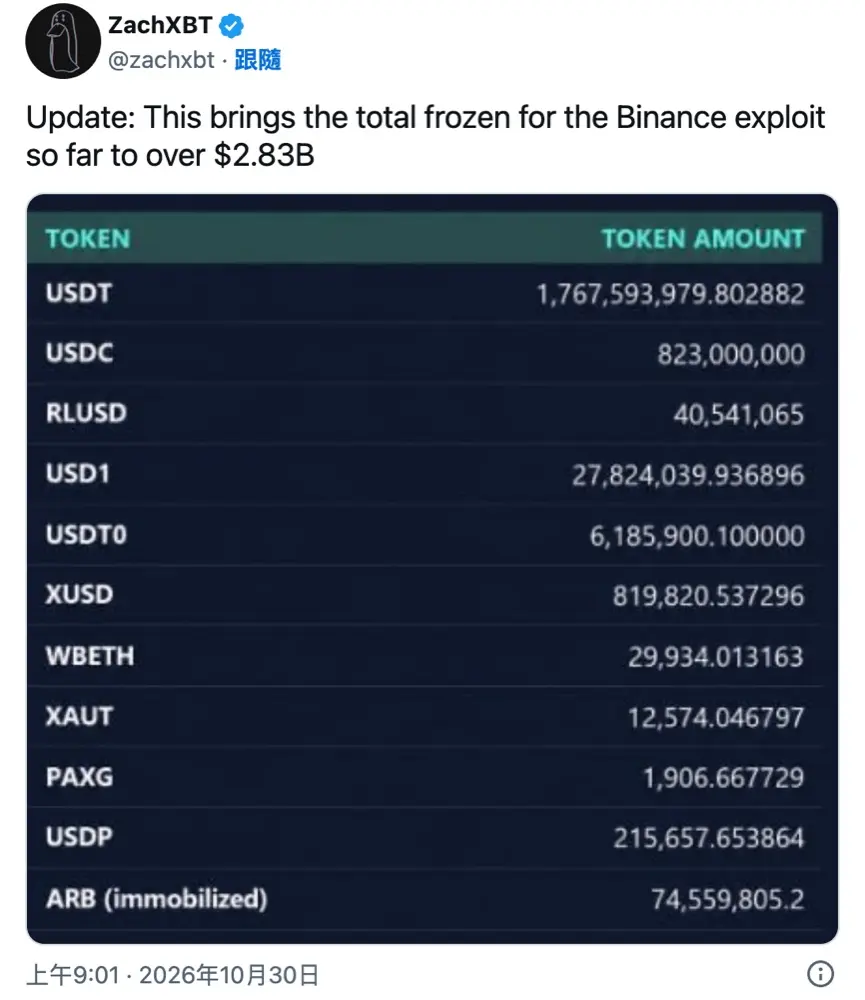
這份明細也釐清了 Ripple 的數字:何一早上感謝 Ripple 凍結約 2 億,實際凍住的 RLUSD 約 4,054 萬枚,其餘在凍結前已被駭客換成 ETH。ZachXBT 回覆網友時也點出,沒凍住的部分主要是無法在鏈上凍結的原生資產。
ZachXBT 一開始只說「很可能」。中午過後分析公司陸續表態:TRM Labs 在報告中以「高度信心」歸因北韓駭客組織 TraderTraitor,FBI 先前也認定 Bybit 案是這個組織所為;Chainalysis 也說看到 Bitget 案的北韓贓款和幣安贓款混在一起。FBI 10/31 先對美國媒體 Nextgov 表示已介入調查,11/1 清晨就正式宣布這起竊案是北韓所為,並呼籲 THORChain 節點、即時兌換服務等業者封鎖駭客用來洗錢的地址。這個組織 2025 年從 Bybit 偷走約 15 億美元;ZachXBT 的Telegram 頻道也追過今年 9 月 24 日 Bitget 熱錢包被盜案,9 月 30 日發現疑似北韓攻擊者把偷來的約 2,700 枚 ZEC 轉進隱私池。北韓駭客怎麼滲透加密產業,可以看北韓駭客偽裝高淨值客戶的案例。後續追蹤以他的 X 和 Telegram 頻道最快。
鏈上統計的被盜金額落在 57 億到 63 億美元之間,以 Dickson Wu 的拆解來看,以太坊占了一半以上:
| 鏈 | 被轉走的資產 | 估值(美元) |
|---|---|---|
| 以太坊 | 約 19.8 萬 ETH、18.7 億 USDT、8.23 億 USDC 等 | 37.4 億 |
| 比特幣 | 18,270 BTC | 14.7 億 |
| 波場 | 6.13 億 USDT、4,640 萬 TRX | 6.3 億 |
| XRP、Solana 等其他鏈 | 2.335 億 XRP、約 97 萬 SOL 等 | 約 4.5 億 |
Dickson Wu 中午 12:41 更新,仍可自由移動的約 32.1 億美元(Arkham 統計約 29 億),主要是 18,270 BTC 和約 50.1 萬 ETH。TRM Labs 10/31 的統計則是駭客手上還有逾 42 萬 ETH 和 18,270 BTC,約 24 億美元是發行商凍不了的。駭客搶在封鎖前把約 4.35 億 USDT 換成 ETH,以太坊上剩下的代幣也持續換成 ETH。
BTC 到目前都沒動,Dickson Wu 說這些 ETH 也還沒進跨鏈橋或混幣器。下午 1:24 Arkham 發現駭客把約 3,882 萬美元的 ETH 轉到新錢包,正在觀察會不會進 Tornado Cash,駭客手上還有約 11.2 億美元的 ETH。不過 ZachXBT 12:51 發現已有部分贓款經 THORChain 轉出,他沒說明是哪條鏈、多少錢;慢霧也追到被盜的 TRX 經 Bitget Wallet 跨鏈橋轉走。
Chainalysis 觀察到,駭客用自動化程式在短時間打出數千筆交易,讓資金在地址之間來回繞,是前所未見的洗錢手法。駭客也出過包,Lookonchain 發現他誤把約 332 萬美元的代幣轉進 NEWT 代幣合約,這筆錢已經拿不回來。11/1 Lookonchain 又發現駭客開始把約 97 萬枚 SOL 透過 Relay 換成 BTC。Chainalysis 11/2 統計,超過 10 億美元的 ETH 和約 14.2 億美元的 BTC 被盜後幾乎沒動,其他資金則在快速跨鏈移動;依過去北韓駭案的經驗,前 5 天通常是第一輪分層洗錢。
能被發行商一鍵凍結的穩定幣,大約 24 億美元被當場鎖住。標榜「沒有人能控制」的比特幣和以太幣,大家只能眼睜睜看著它們流走。
Threads 用戶 si.researcher,2026/10/30
截至 11/3 下午 2:37,BTC 約 76,680 美元、ETH 約 2,251 美元、BNB 約 695 美元,24 小時分別跌 1.8%、1.5%、1.9%(CoinGecko)。提幣恢復後,幣安統計 11/1 下午 2 點到晚上 11 點半,提幣 46.5 億、入金 10.1 億美元,淨流出約 36.4 億,占總資產 1,710 億美元的 2.1%;到 11/3 上午 11 點,每小時入金已經超過提幣。駭客把部分 USDT 存進 Aave 借 ETH,Aave 宣布先凍結 V3、V4 市場,暫停新存入和借款,既有部位仍可提領和還款;晚上 9:57 已全部解凍,Aave 表示合約沒受影響,部位都維持超額抵押。DefiLlama 顯示幣安鏈上儲備仍超過 1,360 億美元,但 10/30 當天 DeFi 總鎖倉跌了 5.3%,降到 839.5 億美元,是 8/21 以來最低。DeFi 今年也是駭客主要目標,4 月就有20 天被偷 6 億美元的連環事件。
賠付方面,幣安表示已預留逾 63.4 億美元公司資金,其中 50 億本來就是被盜的同種資產(USDC、USDT、BTC、ETH、BNB 等),等於先補回約 80%。回補比例 10/31 達 90%,11/1 再提高到約 95%,BTC、ETH、USDT、BNB、SOL、USDC、XRP 等 10 種主要代幣都已 100% 足額儲備,剩下約 5% 是流動性較低的小幣,還在透過市場和 OTC 買。回補資金來自部分 SAFU 基金、部分合約保險基金和公司自有資金,凍結的約 30 億不算在內。何一在影片中也說,受影響資產約占用戶資產和儲備的 2%。Teng 強調被盜的是幣安自己的熱錢包,客戶資產大多放在冷錢包;10/31 上午 8 點的儲備金證明(PoR)快照,零知識證明 11/2 晚上已完成,持有這 10 種代幣的用戶可以到 PoR 網站下載驗證工具,自行確認資產有 1:1 儲備;11/4 會再做一次快照並擴大幣種。CZ 在 X 上粗估,扣掉凍結的 30 億和 SAFU 基金後缺口約 20 億美元,光是持有的 SpaceX 股份就值 10 多億,剩下的缺口「仍然痛,但可控」(個人回覆,不是正式公告)。他之後也強調,幣安沒有借錢、沒有賣資產、也沒有募資,是用自己的資產負債表承擔。
幣安「目前」表示用戶資金安全,被盜的是公司自己的熱錢包,回補比例已達約 95%,BTC、ETH、USDT 等 10 種主要代幣都已 100% 足額儲備,用戶可以用儲備金證明(PoR)自行驗證。提幣也已在 11/1 分階段恢復。
已經恢復。幣安 11/1 下午 2 點起分階段開放,首批 15 條網路當晚全部恢復,11/2 恢復法幣提現,11/3 中午起再開放第二批上百種資產。還沒開放的幣種會在安全檢查完成後陸續加入,可到幣安的網路狀態頁確認。
有。2019 年 5 月熱錢包被盜 7,074 BTC,當時由 SAFU 基金全額承擔。
是。FBI 11/1 正式宣布這起竊案是北韓所為,FBI 稱這類活動為 TraderTraitor;Chainalysis、TRM Labs、ZachXBT 也都指向北韓。
以金額看是,約 63 億美元,DefiLlama 統計比前兩大駭案 LuBian(35 億)和 Bybit 加起來還多。但 CZ 指出,以比特幣數量算,2014 年 Mt.Gox 被盜的 65 萬 BTC 仍是最多。
SAFU(Secure Asset Fund for Users)是幣安 2018 年成立的用戶資產安全基金,用來在極端情況下賠付用戶損失。這次幣安表示會用 SAFU 基金加上公司資金承擔全部損失。
幣安公告提到的是交易所熱錢包和提幣系統,沒有提到自託管的幣安錢包,官方目前也沒有另外說明。