Gemini 4 Carbon 採取分階段開放策略,優先提供具備專業能力的資安防禦團隊使用,未來再逐步擴大至開發者、企業及一般消費者。這項部署方式與 Anthropic、OpenAI 近期推動的資安 AI 合作計畫相似,反映科技巨頭正加速布局 AI 自動化資安防禦。
Google 於 10 月 28 日正式發表新一代 AI 模型 Gemini 4 Carbon,主打資安漏洞偵測、自動修補程式碼及長時間自主執行任務。根據 Google 官方公告,Carbon 在多項資安基準測試中創下領先成績,安全程式碼生成成功率較前代提升超過 2 倍。
Gemini 4 Carbon 是 Google DeepMind 推出的新一代前沿 AI 模型,延續 Gemini 4 Argon 的程式開發、推理及 AI Agent 能力,進一步強化網路安全防禦與長時間任務執行。
Carbon 能在大型程式碼庫中持續分析複雜問題,找出軟體漏洞、驗證風險並產生修補程式。內部測試顯示,模型能連續運作數天,處理需要多階段分析與反覆驗證的工程任務。
相較於傳統資安掃描工具,Carbon 的能力涵蓋更完整的漏洞處理流程,包括分析程式邏輯、判斷漏洞是否能遭利用,以及針對根本原因提出修補方案。
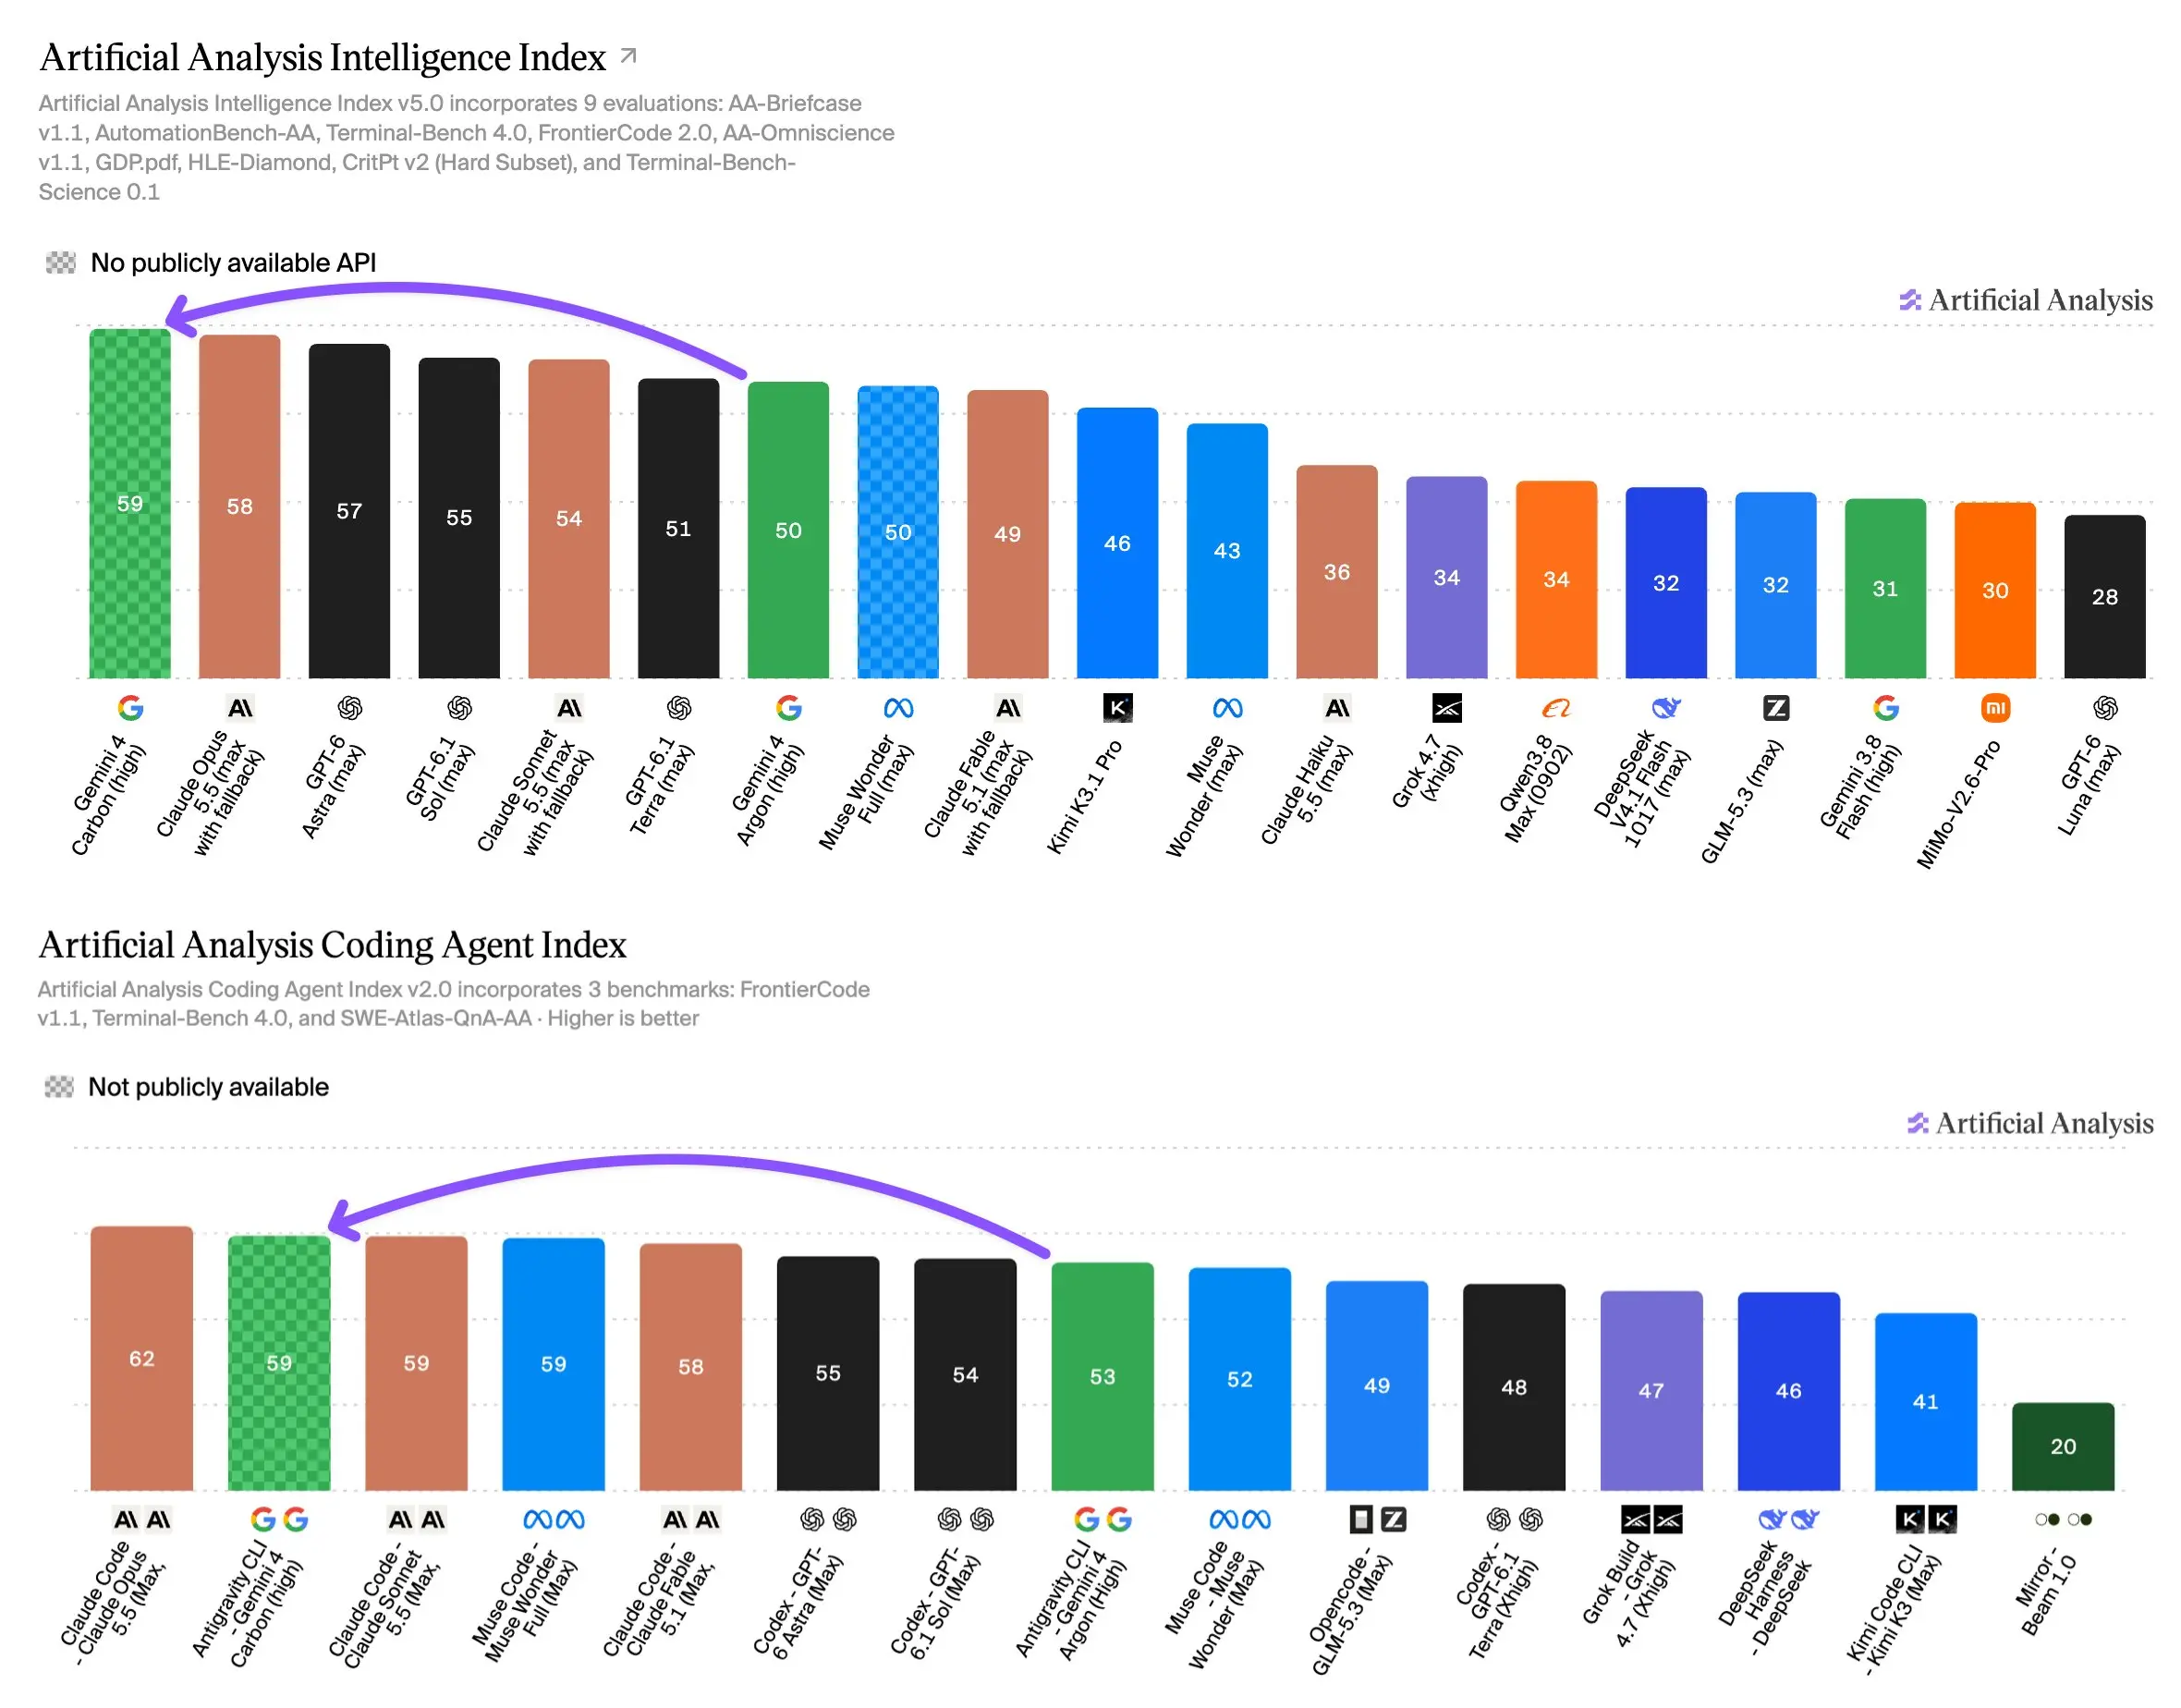
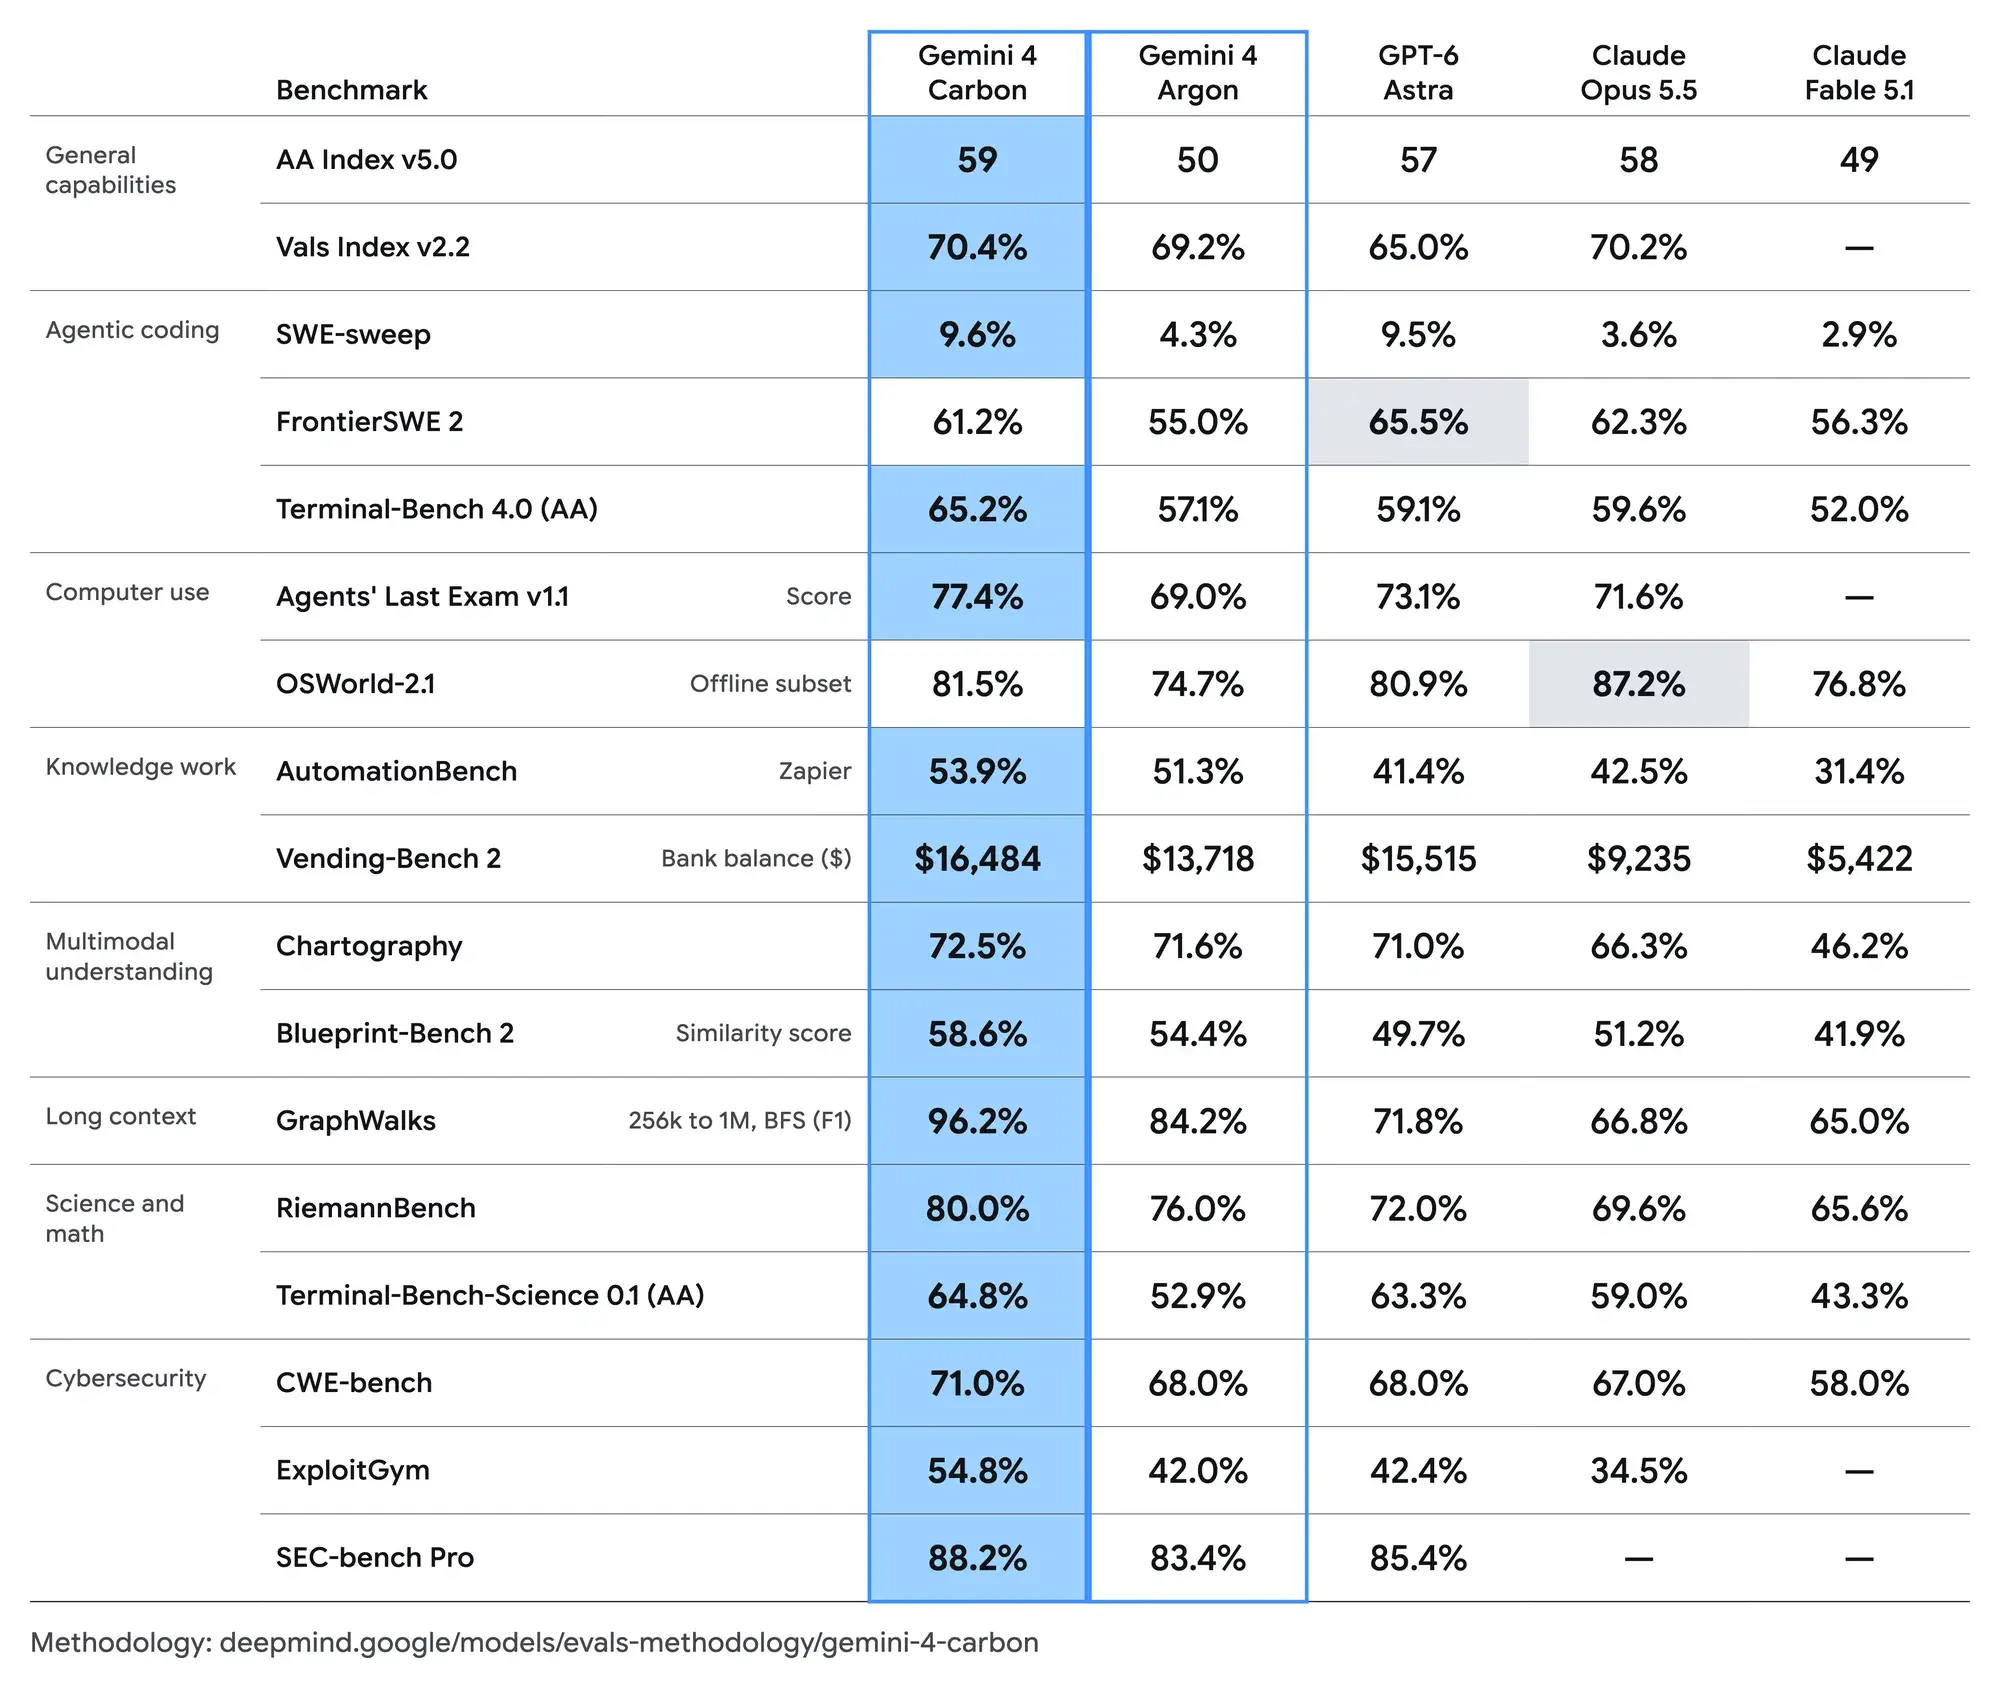
根據 Google DeepMind 官方模型介紹,Carbon 在 Artificial Analysis Intelligence Index v5.0 取得 59 分,位居公布時的排行榜第一名,並在程式開發、多模態理解及長上下文推理方面有所提升。
Google 公布 Carbon 在漏洞發現、攻擊可行性驗證及程式修補三項關鍵資安基準測試中,均取得領先表現。
| 資安測試項目 | Gemini 4 Carbon | 主要能力 |
|---|---|---|
| SEC-bench Pro | 88.2% | 自動發現真實軟體漏洞 |
| ExploitGym | 54.8% | 驗證漏洞是否可被利用 |
| CWE-bench | 71.0% | 產生可運作的漏洞修補程式 |
Google 指出,Carbon 在內部安全程式碼生成測試中的成功率,較 Gemini 4 Argon 提升超過 2 倍。Chrome 團隊也回報,Carbon 產出高品質修補程式的表現,較另一家 AI 實驗室的前沿大型模型高出逾 10 倍,但官方並未公開該比較模型名稱。
Google 旗下雲端資安平台 Wiz 也觀察到,Carbon 在網站滲透測試基準上展現領先能力,可支援其 Scan for Good 資安防禦計畫。
這些結果顯示,AI 已能進一步協助資安團隊完成從發現問題、確認風險到提出修補的工作流程,但實際部署仍需要專業人員驗證。
除了資安防禦,Carbon 也針對需要長時間執行的 AI Agent 工作流程進行優化。
Google 表示,Carbon 可以持續追蹤大型專案中的問題,即使遇到錯誤或執行瓶頸,也能重新分析並嘗試其他解決方式。
在模型安全性方面,官方公布以下改進:
儘管 Gemini 4 Carbon 已正式發表,Google 目前仍採取限制性部署策略,透過 Fairwind Program 優先提供給特定資安防禦專家,後續逐步擴大至受信任的合作夥伴。
Fairwind Program 是 Google 於 2026 年 9 月推出的資安合作計畫,主要服務政府機構、Google Cloud 客戶及專業資安團隊,協助保護關鍵基礎設施、公共服務及企業系統。
Google 說明,Carbon 目前也正配合美國政府自願性的模型發布前測試程序,並持續評估模型安全防護機制。
由於先進 AI 同時具備發現漏洞及驗證攻擊可行性的能力,Google 希望先透過專業資安團隊測試,再逐步擴大使用範圍。截至 10 月 29 日,一般使用者與開發者尚無正式全面開放日期。
隨著 AI 模型能自主發現軟體漏洞、產生攻擊驗證程式及修補安全問題,科技巨頭開始透過合作夥伴計畫,將先進模型優先導入資安防禦領域。
Anthropic 於 10 月 8 日宣布 Anthropic Cyber Mission,聚焦電力、水務、交通等關鍵基礎設施,以及開源軟體安全。旗下 Critical Infrastructure Defense Program 與 CrowdStrike、Palo Alto Networks、Accenture 等企業合作,運用 Claude 協助辨識與修復漏洞,並推出免費的開源軟體漏洞掃描服務 OSS Scanner。
OpenAI 則透過 Daybreak Cyber Partner Program,將先進 AI 資安模型整合至企業現有的安全服務與防禦流程。合作夥伴涵蓋 IBM、CrowdStrike、Cisco、Cloudflare 等公司,協助企業執行漏洞偵測、滲透測試、事件應變及安全修補。
三家公司的主要布局如下:
| 公司 | 資安合作計畫 | 主要方向 |
|---|---|---|
| Fairwind Program | AI 漏洞偵測、驗證與自動修補 | |
| Anthropic | Anthropic Cyber Mission | 關鍵基礎設施及開源軟體安全 |
| OpenAI | Daybreak Cyber Partner Program | 企業資安防禦與安全服務整合 |
三家公司均強調先進模型的資安防禦價值,並透過受信任的專業機構導入相關能力。這也反映出 AI 資安模型逐步朝向專業化部署,以及更嚴格的權限與風險管理發展。
根據 Google 公布的定價資訊,Gemini 4 Carbon 初期將比照 Gemini 4 Argon 的優惠價格,後續恢復標準費率。
| API 計費項目 | 初期價格 | 優惠結束後 |
|---|---|---|
| 輸入 Token/百萬 | US$2 | US$4 |
| 輸出 Token/百萬 | US$10 | US$20 |
Google 也提供快取輸入 Token 95% 的價格折扣。
目前官方尚未公布一般開發者正式取得 Carbon API 的確切日期,相關價格也不代表模型已全面開放使用。實際供應時間及訂閱服務整合方式,仍待 Google 後續公告。
Gemini 4 Carbon 的推出,顯示 AI 資安能力正從漏洞掃描,延伸至攻擊風險驗證、程式碼修補及長時間自主執行任務。隨著 Anthropic、OpenAI 同步擴大資安合作計畫,AI 在企業資安防護及關鍵基礎設施安全中的角色預期將持續提升。
但模型能力增強,也意味著漏洞利用與自動化攻擊的潛在風險同步提高。企業導入相關工具時,仍需建立存取權限、修補程式測試、操作紀錄及人工審核機制,避免 AI 對正式系統產生非預期影響。
Google 選擇先向資安專家開放 Carbon,也凸顯先進 AI 模型在安全部署與能力普及之間,仍需要持續評估與管理。