美國人工智慧公司 OpenAI 爆發內部安全事件。美國司法部(DOJ)10 月 13 日證實,OpenAI 一名前工程師涉嫌在舊金山辦公室的高層會議室安裝隱藏式錄音設備,遭美國聯邦調查局(FBI)逮捕並起訴。該設備可能用於蒐集尚未公開的 AI 研究、產品開發及企業策略資訊,若罪名成立,最高可面臨 5 年有期徒刑。
OpenAI 表示,已利用內部 AI 模型協助調查,目前沒有證據顯示模型權重、原始碼或客戶資料遭不當存取或外洩。與此同時,市場傳出 OpenAI 正與資安公司 Trail of Bits 洽談收購,凸顯前沿 AI 產業對技術機密、內部威脅及資安防護的重視程度持續提高。
根據美國司法部於 2026 年 10 月 13 日發布的 官方公告,涉案人為 35 歲沙烏地阿拉伯籍工程師 Abdulrahman Alfozan,自 2025 年 7 月起任職於 OpenAI。
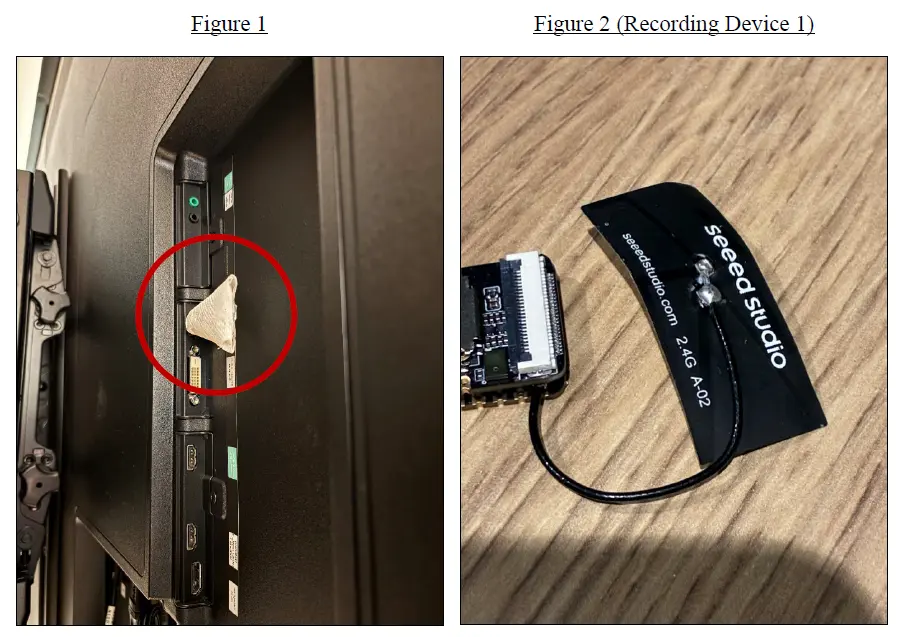
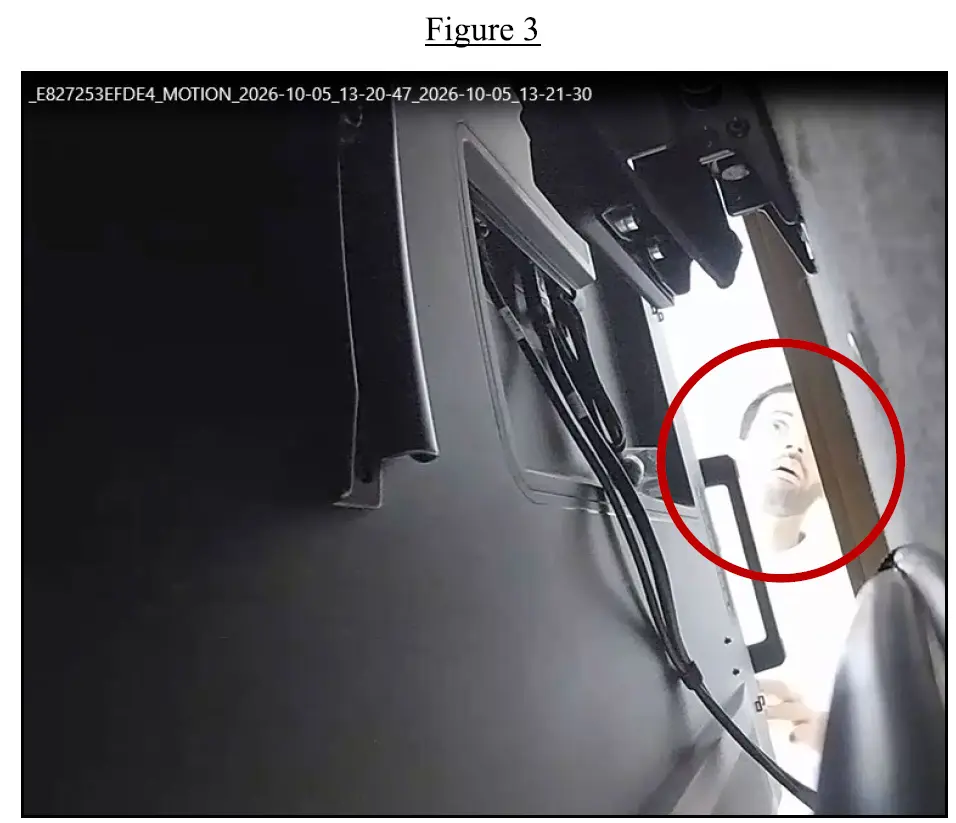
OpenAI 安全人員於 9 月 30 日,在舊金山辦公室一間高層會議室發現可疑錄音設備。裝置被衛生紙包覆,插在電視背面的 USB 連接埠,內部資料經過加密處理。公司調查認為,設備可能於 9 月 28 日左右安裝。
該會議室經常討論高度機密的技術與商業資訊,涵蓋 AI 模型研究、產品開發計畫、商業合作,以及公司尚未公開的技術進展與策略決策。
司法部公布的主要事件時序如下:
| 日期 | 事件 |
|---|---|
| 9 月 24 日至 30 日 | 關聯 AI 聊天機器人帳號出現錄音設備建置與操作相關查詢 |
| 9 月 28 日左右 | 涉案錄音設備疑似安裝於高層會議室 |
| 9 月 30 日 | OpenAI 安全人員發現隱藏式錄音設備 |
| 10 月 5 日 | 安全人員在涉案員工的背包中發現第二個類似裝置 |
| 10 月 9 日 | FBI 逮捕 Alfozan |
| 10 月 13 日 | 美國司法部公布起訴內容,嫌疑人首次出庭 |
| 10 月 19 日 | 預定舉行羈押聽證會 |
根據美國司法部起訴文件,調查人員透過辦公室監視器發現,Alfozan 曾多次出現在未獲授權進入的高層會議室附近,並利用生產力工具查詢辦公室位置、會議室資訊及高階主管行程。調查也發現,一個與其配偶相關聯、並與本人帳號具有多項共同識別特徵的 AI 聊天機器人帳號,曾查詢連續錄音、Wi-Fi 遠端監聽及 SD 卡加密等技術問題,部分資訊與現場發現的設備相符。
OpenAI 在調查期間利用自家 AI 模型協助分析可疑設備及追查來源,並將相關證據交由聯邦執法機關處理。公司隨後終止 Alfozan 的聘僱關係,目前尚無證據顯示模型權重、原始碼或客戶資料遭不當存取或外洩。
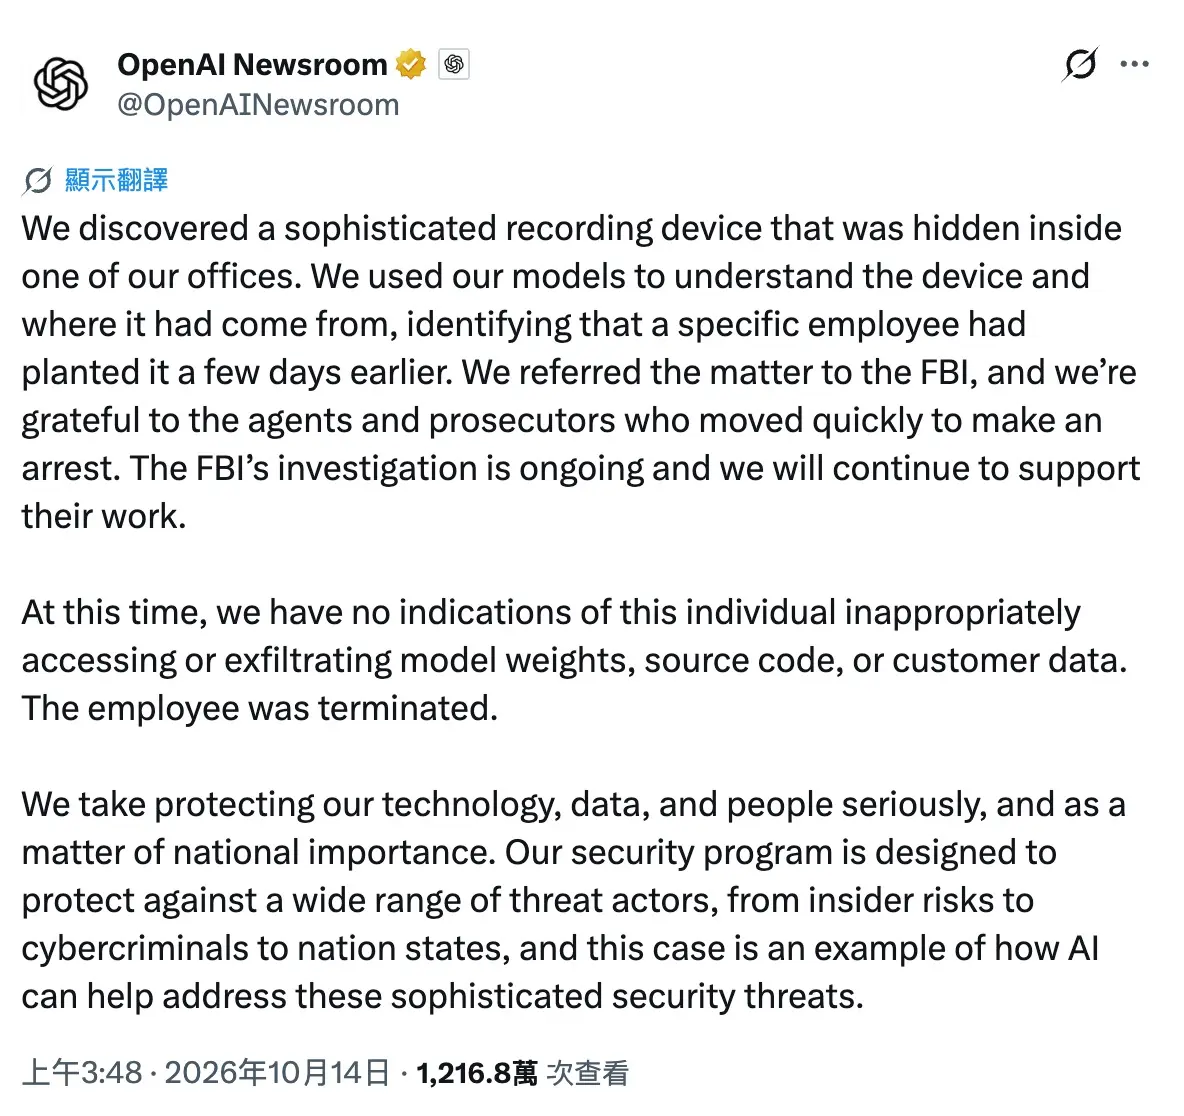
OpenAI 表示,目前沒有跡象顯示涉案人員不當存取或竊取以下資訊:
不過,調查尚未結束,現階段仍無法完全確認設備是否曾錄下機密會議內容,以及相關錄音是否已被傳送至外部。
美國司法部指出,Alfozan 涉嫌違反《美國法典》第 18 篇第 2511 條有關非法攔截口頭通訊的規定。
若經法院判決有罪,最高刑責包括 5 年監禁、25 萬美元罰款,以及 3 年監督釋放。
FBI 局長 Kash Patel 表示,保護美國先進 AI 技術及相關創新成果,已成為聯邦反情報工作的高度優先事項。美國司法部也將此次案件納入國家安全與關鍵技術保護的執法框架。
值得注意的是,目前公開的正式指控聚焦於涉嫌非法攔截口頭通訊,尚無司法認定證實涉案人員涉及外國情報機構或已成功竊取 AI 技術機密。本案仍處司法程序,被告依法享有無罪推定原則。
就在內部錄音事件曝光之際,OpenAI 也傳出正在評估收購美國資安公司 Trail of Bits。
根據科技媒體 The Information 10 月 13 日報導,OpenAI 已與 Trail of Bits 展開初步收購談判,交易金額尚未公開,雙方目前也未正式宣布收購協議。Reuters 隨後在相關報導中提及這項潛在交易。
Trail of Bits 專注於軟體安全研究、漏洞分析及開源軟體防護,與 OpenAI 已具有合作基礎。
今年 6 月,OpenAI 宣布與 Trail of Bits 合作推出 Patch the Planet 計畫,結合 AI 模型的漏洞偵測能力及人類資安專家的審查機制,協助開源專案發現、修補安全漏洞,降低軟體供應鏈風險。
若收購成功,將有機會強化 OpenAI 在自動化漏洞研究、AI 資安工具及安全評估等領域的技術能力。不過,目前沒有公開證據顯示,這項收購談判與內部錄音事件存在直接關聯。
OpenAI 此次事件反映出,隨著 AI 模型成為科技企業的重要核心資產,資訊安全管理也需要涵蓋實體空間、內部人員及機密研究資料。
對 OpenAI、Anthropic、Google DeepMind 等前沿 AI 實驗室而言,模型權重、未公開研究成果、訓練方法及產品策略,都具有高度商業價值。一旦遭到未經授權的蒐集或外洩,可能影響公司的技術競爭力與商業合作。
未來值得觀察三項安全治理方向:
另一方面,Reuters 10 月 13 日也報導,OpenAI 與 Anthropic 正就外部 AI 模型安全評估的資訊公開範圍進行討論,反映 AI 公司在獨立監督、研究透明度及商業機密保護之間面臨的治理挑戰。
OpenAI 的內部安全事件與資安收購動向,顯示前沿 AI 產業的競爭焦點正逐漸延伸至模型保護及安全基礎設施。未來 AI Lab 如何降低內部威脅、保護核心研究資產,同時維持外部安全評估的可信度,將成為企業治理的重要議題。