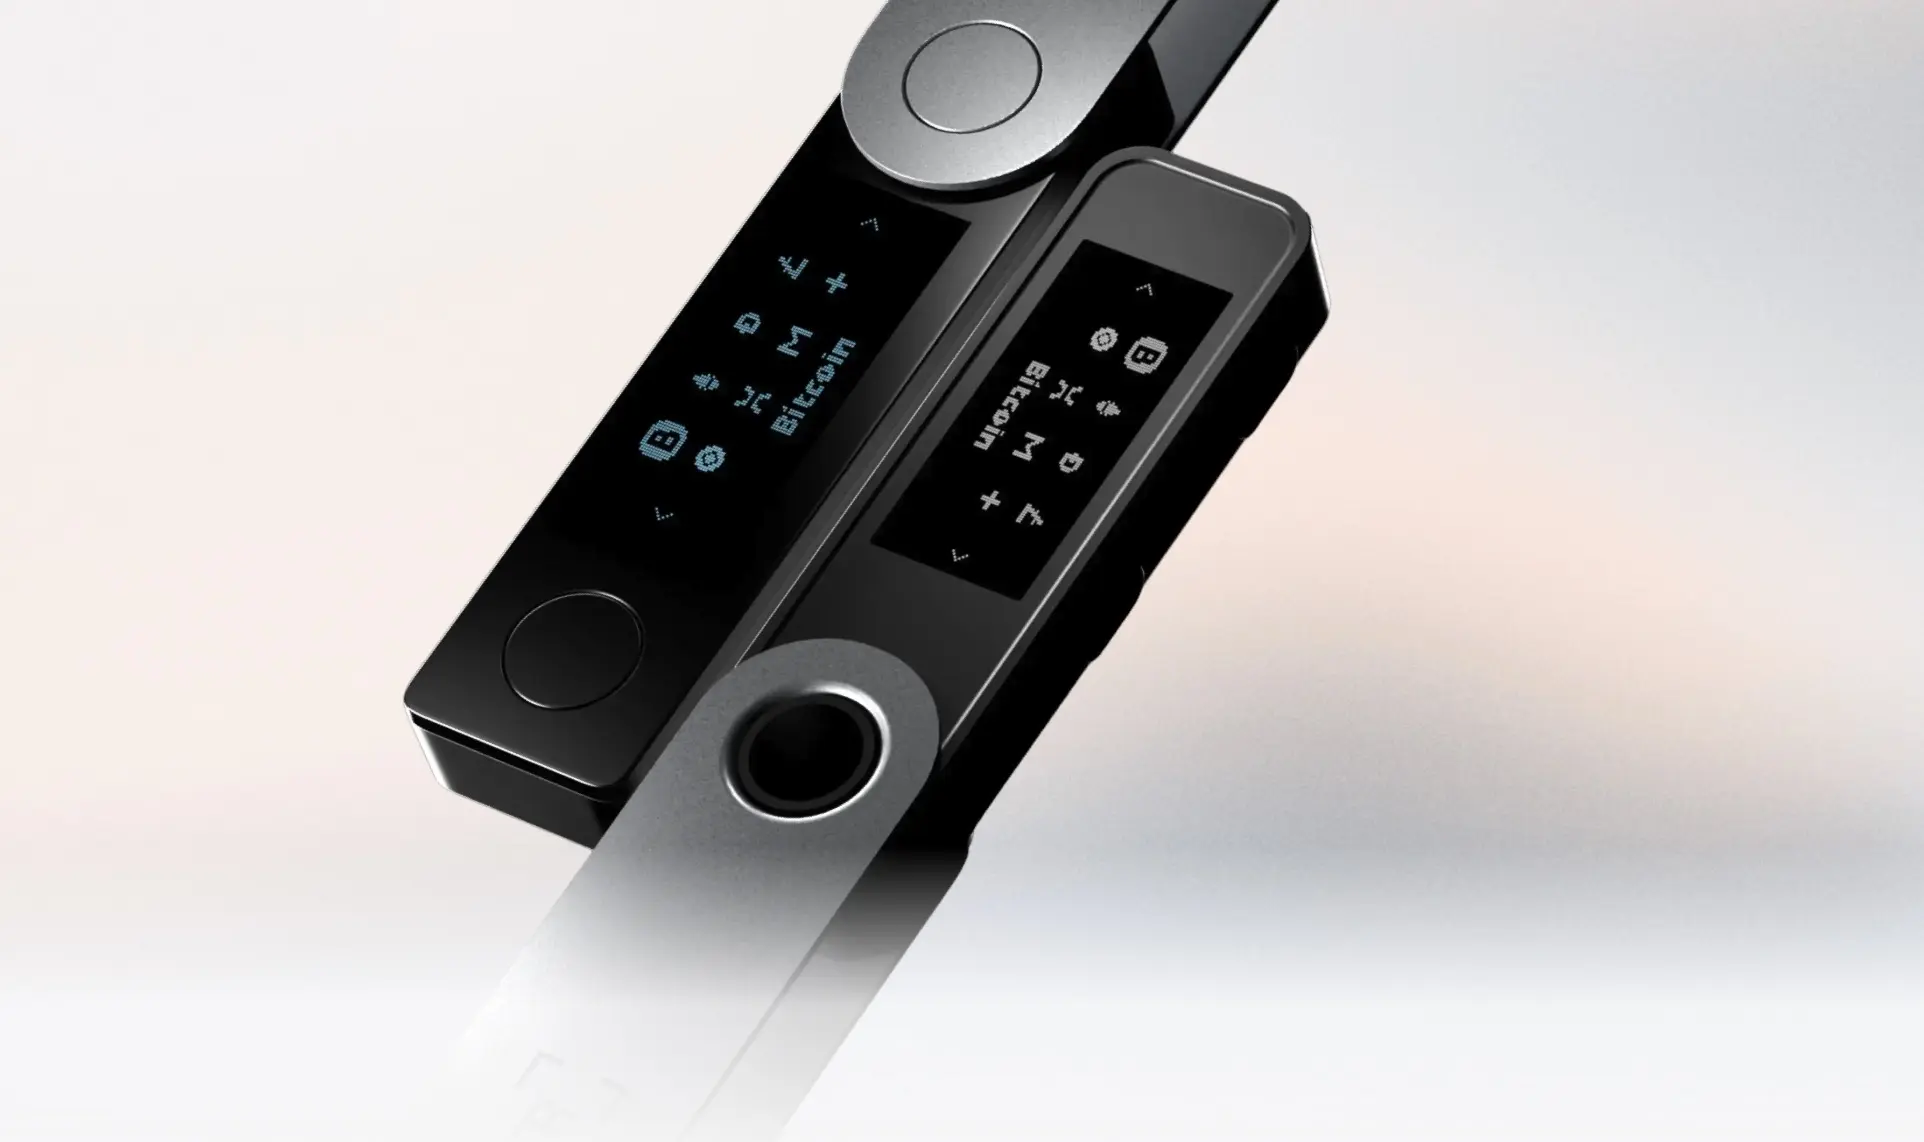
加密貨幣冷錢包爆發重大資安事件,Ledger 裝置遭植入惡意電路板,24 個助記詞恐遭遠端竊取,疑似失竊金額突破 1 億美元。
根據 The Block 初期報導,鏈上研究人員估計疑似遭竊資產超過 8,600 萬美元。隨著調查進展,區塊鏈分析平台 Bitquery 於 10 月 13 日將估計損失上修至 1.02 億美元(約新台幣 32.1 億元),涉及六條區塊鏈、324 個錢包地址。Ledger 官方尚未確認最終損失金額、實際受害人數及供應鏈遭竄改的具體環節,調查仍在進行。
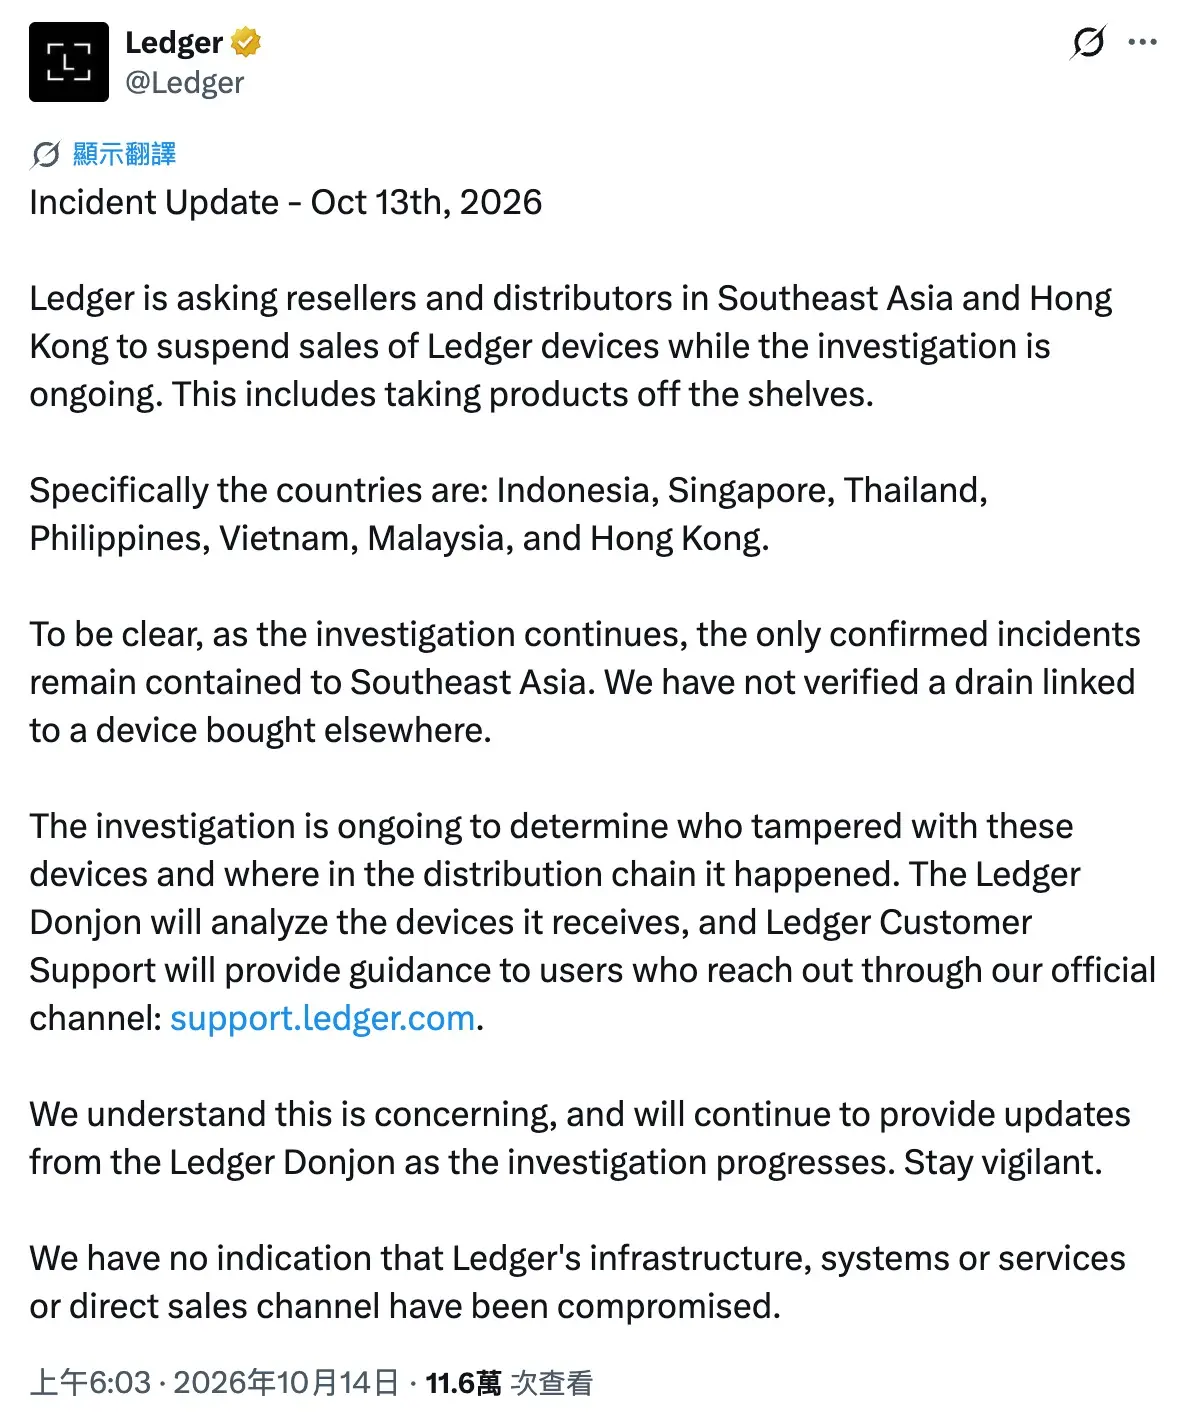
此次事件的調查線索指向東南亞授權經銷商 CryptoBilis,業務涵蓋印尼、馬來西亞及菲律賓,目前已依 Ledger 要求暫停銷售與出貨。根據區塊鏈分析平台 Bitquery 截至 10 月 13 日的調查,疑似遭竊資產達 1.02 億美元,涉及六條區塊鏈、324 個錢包地址,實際損失與受害人數仍待官方確認。
受影響產品方面,目前調查涉及 Ledger Nano X,另有 Ledger Flex 遭植入可疑硬體的個別通報,但兩者是否涉及相同攻擊仍待釐清。Ledger 尚未公布完整受影響型號及批次,並表示目前已確認的資產遭竊案例均與 CryptoBilis 通路有關,官方系統與直銷通路未發現遭入侵跡象。
事件也延伸至歐洲,德國電子零售商 MediaMarkt Saturn 因發現疑似遭竄改裝置,已暫停 Ledger 產品銷售,與東南亞事件的關聯仍待調查。Ledger 建議透過 CryptoBilis 購買裝置的用戶暫停使用可疑產品,若助記詞可能外洩,應透過可信的新裝置建立全新錢包並轉移資產。
| 日期 | 事件進展 |
|---|---|
| 9/25–10/7 | Bitquery 追蹤到可疑地址進行多次小額交易測試,相關活動可追溯至 9 月下旬。 |
| 10/9 | 多名用戶通報資產異常流出,初期鏈上估計疑似損失超過 8,600 萬美元。 |
| 10/9 | Ledger 公開調查 CryptoBilis 相關事件,要求經銷商暫停售貨與出貨。 |
| 10/10 | Ledger 確認部分受影響裝置含有未經授權的硬體植入物。 |
| 10/11 | Bitquery 將疑似損失金額更新至 9,320 萬美元,公布資金追蹤與 Tether 凍結進展。 |
| 10/12 | Ledger 尚未確認最終損失總額、受影響批次及完整攻擊成因。 |
| 10/12–10/13 | Bitquery 新增九個遭竊 Tron 錢包的調查結果,將估計損失上修至 1.02 億美元,並持續追蹤資金流向。 |
| 10/13 | Ledger 安全團隊指出,惡意電路板可讀取助記詞,並透過 LTE 與 eSIM 外傳;安全晶片及作業系統未發現遭修改。 |
| 10/13 | 德國 MediaMarkt Saturn 因發現疑似遭竄改裝置,暫停 Ledger 產品銷售;Trezor、OneKey 也調整 CryptoBilis 經銷授權。 |
| 10/14 | 截至目前,Ledger 尚未確認最終損失金額、受影響裝置範圍及供應鏈遭竄改的具體環節。 |
Ledger 安全研究團隊 Donjon 已確認,在受檢的 CryptoBilis 相關裝置中發現未經授權的硬體植入物。該裝置能在初始化過程中讀取螢幕顯示的 24 個恢復助記詞,並透過 LTE 與 eSIM 將資訊外傳。
Ledger 指出,惡意植入物未修改 Secure Element 安全晶片、Ledger 作業系統或交易簽署機制。目前所有經 Ledger 確認的資產損失案例,均涉及透過 CryptoBilis 購買的裝置,但受影響裝置總數與供應鏈遭竄改的環節仍在調查中。
根據 Bitquery 最新調查,攻擊者疑似從 324 個錢包地址轉出約 1.02 億美元資產,涉及 Tron、Bitcoin、Ethereum、BNB Chain、Polygon 及 Solana 六條區塊鏈。
其中,Tron 是損失最嚴重的區塊鏈,疑似遭竊金額約 7,930 萬美元,其次為 Bitcoin 的 1,680 萬美元。
| 區塊鏈 | 估計金額(美元) |
|---|---|
| Tron | 7,930 萬 |
| Bitcoin | 1,680 萬 |
| Ethereum | 370 萬 |
| BNB Chain | 145 萬 |
| Polygon | 58 萬 |
| Solana | 25 萬 |
| 總計 | 約 1.02 億 |
資金追蹤方面,根據 Bitquery 最新調查,穩定幣發行商 Tether 已凍結 20 個關聯地址、合計約 1,000 萬美元 USDT。攻擊者則持續透過跨鏈橋、去中心化交易平台及混幣工具轉移資產,截至 10 月 13 日,累計約 6,840 ETH 流入 Tornado Cash,部分資金進一步透過 Zcash、THORChain 等服務轉換,增加追查難度。
截至 10 月 13 日,Bitquery 估計仍有約 8,400 萬美元資產可在鏈上追蹤。先前持有 535 萬 USDC 的五個關聯地址已於 10 月 11 至 12 日遭清空;研究人員另外發現兩個疑似由攻擊者控制的地址,合計持有約 238 萬 USDC。Circle 具備凍結相關資產的技術能力,但目前尚未確認已執行凍結。
需要留意的是,鏈上可追蹤資產、已凍結資產與實際追回金額有所區別。Tether 凍結 USDT 代表相關資產受到轉移限制,後續能否返還受害者仍取決於調查及法律程序。上述損失金額屬第三方鏈上估計,324 個錢包地址也不直接等於實際受害人數,Ledger 尚未確認最終損失金額。
Ledger 供應鏈攻擊事件也促使其他硬體錢包品牌加強通路管理。根據 The Block 10 月 13 日報導,Trezor 已預防性將 CryptoBilis 從授權經銷商名單移除,並規劃縮減整體經銷網路。Trezor 強調,目前沒有證據顯示旗下裝置受到此次攻擊影響。
OneKey 同樣撤銷 CryptoBilis 的經銷授權,並宣布為 2026 年 3 月 1 日至 10 月 13 日期間,透過該通路購買 OneKey 裝置的用戶提供免費更換服務,無論型號或是否啟用均適用。
這些措施顯示,硬體錢包業者開始重新檢視授權經銷商管理、產品流通及實體防竄改機制。對使用者而言,裝置的購買來源與助記詞初始化流程,成為資產安全的重要環節。
Ledger 已提醒最近 90 天透過 CryptoBilis 購買硬體錢包的用戶採取防範措施。尚未初始化的裝置應暫停設定;已使用的用戶則應評估將資產移至使用全新助記詞建立的安全錢包。
一般硬體錢包使用者也可採取以下措施,降低供應鏈攻擊與助記詞外洩風險。
若已發現資產遭異常轉移,Ledger 建議先聯繫執法機關,並避免擅自拆解疑似遭竄改的裝置,以免破壞調查證據。若助記詞可能外洩,應使用可信的新裝置建立全新助記詞,將剩餘資產轉移至新地址,避免繼續使用原有助記詞。
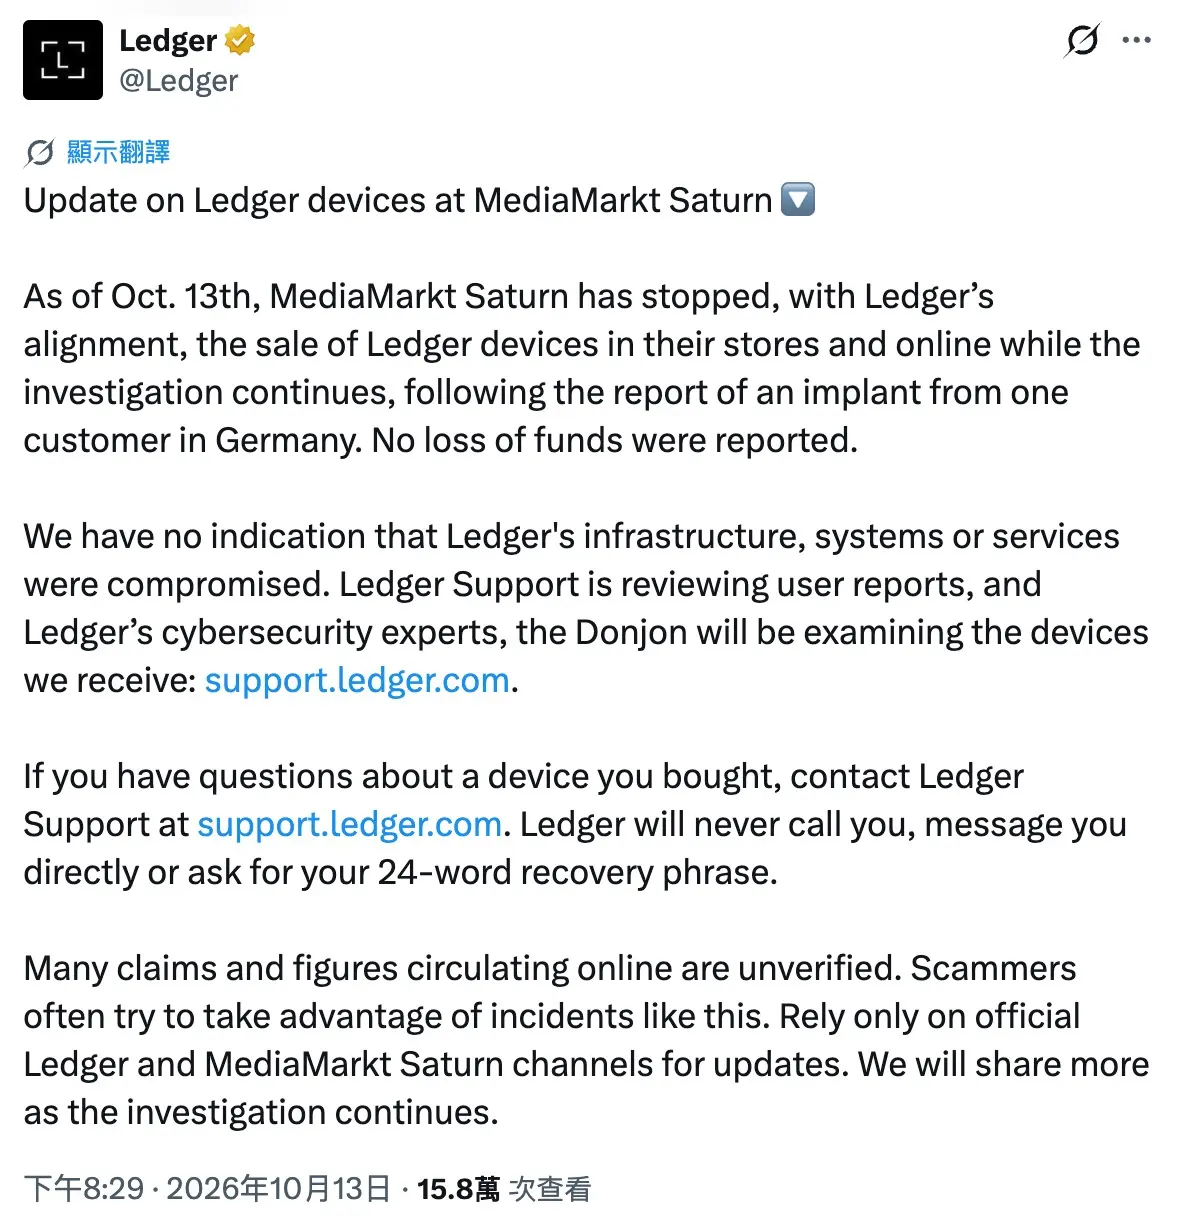
此次 Ledger 事件凸顯,硬體錢包的資產安全高度依賴產品製造、物流、經銷通路及初始化流程。即使裝置具備安全晶片,若攻擊者能在產品交付前植入額外硬體,仍可能取得用戶敏感資訊。對硬體錢包業者而言,供應鏈稽核、防竄改設計與裝置來源驗證,將成為維持用戶信任的重要課題。
此外,攻擊者疑似透過多條區塊鏈分散資金,也反映加密資產遭竊後的追蹤與追回難度。儘管 Tether 已凍結部分 USDT,後續能否返還受害者仍取決於調查結果及相關機構合作。隨著更多個人與機構採用自託管錢包,硬體供應鏈安全將成為加密資產保護的重要防線。冷錢包以外還能怎麼放、資產該怎麼分散,可參考Ledger 事件後 6 種存放方式比較。
Ledger 已確認至少一台受影響裝置內部存在未經授權的硬體植入物,目前調查線索集中於東南亞經銷商 CryptoBilis。Ledger 表示,沒有跡象顯示其核心安全基礎設施、系統或服務遭入侵。
Bitquery 截至 2026 年 10 月 13 日估計,疑似遭竊金額達 1.02 億美元,涉及六條區塊鏈、324 個錢包地址。Ledger 尚未確認最終金額,錢包地址數也不能直接視為實際受害人數。
Ledger 安全團隊確認,部分遭竄改裝置內部的惡意電路能讀取初始化時顯示的 24 個助記詞,並透過 LTE 與 eSIM 傳送至外部。安全晶片與作業系統未發現遭到修改。
Ledger 表示,目前沒有跡象顯示其核心基礎設施或官方直售系統遭入侵。不過,德國第三方零售通路已發現疑似遭竄改裝置。若購買來源或裝置狀態可疑,應停止使用並聯繫官方客服;已使用疑似受影響裝置者,應使用可信的新裝置建立全新助記詞並轉移資產。
Ledger 已特別提醒最近 90 天透過 CryptoBilis 購買裝置的用戶採取防範措施。若懷疑裝置遭竄改或助記詞外洩,應考慮使用可信裝置建立全新錢包並轉移資產。
目前 Bitquery 指出約 1,000 萬美元 USDT 已遭凍結,代表相關資產受到轉移限制,尚未有完成返還受害者的確認資訊。